Skip to Content Skip to footer
To see content specific to your location, return to the country or region that matches your location.

Valmistaudu NIS2-Direktiivin Tuloon:

Aseta, Varmista, Noudata

Kyberturvallisuusdirektiivi 2 (NIS2) on suunniteltu varmistamaan johdonmukainen kyberturvallisuuden taso kaikissa EU-maissa. NIS2-direktiivi on yhtä vaikuttava kuin vuoden 2018 GDPR-asetus ja se esittää organisaatioille uusia velvoitteita ja määrää tuntuvia sanktioita, jos direktiiviä ei noudateta. NIS2 koskee organisaatioita, jotka tarjoavat kriittisiä palveluita EU-maan sisällä. Jokaisen EU-maan on integroitava NIS2-direktiivi kansalliseen lainsäädäntöönsä
17. lokakuuta 2024
mennessä.
 

NIS2 esittelee uudet velvoitteet neljällä pääalalla:


Kuvake yritysten vastuuvelvollisuudesta

YRITYSVASTUU

Johdon on ohjattava, määrättävä ja saatava koulutusta organisaation kyberturvaprotokollia koskien ja aktiivisesti toimittava kyberriskien estämiseksi.
Kuvake raportointivelvoitteista

ILMOITUSVELVOLLISUUS

Toimijan on viipymättä ilmoitettava turvallisuuspoikkeamista, jotka merkittävästi vaikuttavat palvelun tai sidosryhmien toimintaan.
Kuvake liiketoiminnan jatkuvuudesta

LIIKETOIMINNAN JATKUVUUS

Organisaatioilla on oltava käytössään suunnitelma, jolla varmistetaan toiminnan jatkuvuus merkittävän kyberhyökkäyksen varalta. Tähän lukeutuu palautumissuunnitelma, hätätoimenpiteet ja kriisinhallinta.
Kuvake riskienhallinnasta

RISKINHALLINTA

Vaiheet, joiden on määrä vähentää kyberuhan riskiä, ovat poikkeamien hallinta, salauksen käyttöönotto, pääsynhallintaperiaatteiden parantaminen ja jakeluketjuturvallisuuden ja verkkoturvallisuuden vahvistaminen.


NIS2-DIREKTIIVI, Johdanto-osan Kappale #79

"Kyberturvallisuusriskien hallintatoimenpiteiden olisi perustuttava kaikki vaaratekijät huomioivaan toimintamalliin, jolla pyritään suojaamaan verkko- ja tietojärjestelmät ja näiden järjestelmien fyysinen ympäristö ... varkauksilta, ja luvattomalta fyysiseltä pääsyltä keskeisen tai tärkeän toimijan tietoihin tai tietojenkäsittely-ympäristöön.”*


Henkilö, joka työskentelee turvallisesti Kensington-laitteella


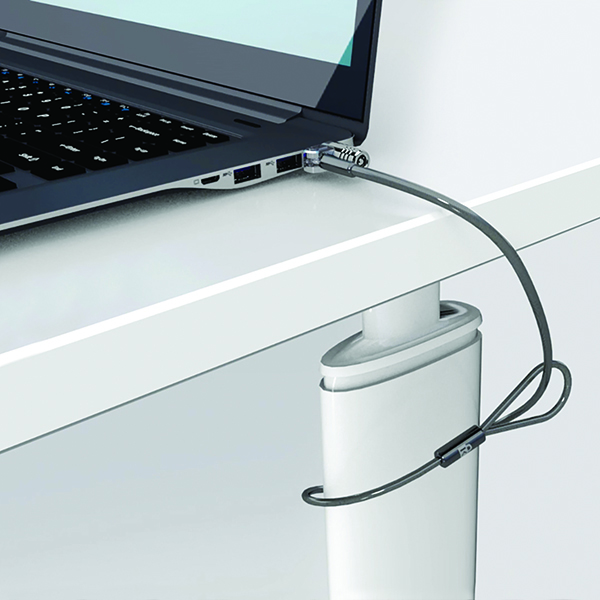
Kensington MicroSaver 2.0 kiinnitettynä pöytäankkuriin
KANNETTAVAN TIETOKONEEN LUKOT

Nopea ja kustannustehokas keino suojata laitteet ja estää varkaudet, mikä ei vaadi sovellusasennuksia tai asiantuntijaosaamista.

 
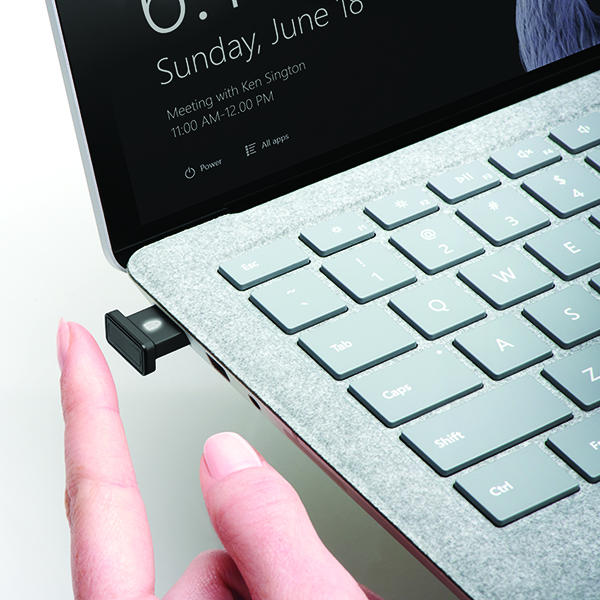
Kensingtonin biometrinen sormenjälkiavain käytössä
BIOMETRISET SORMENJÄLKITUNNISTIMET

Kyberuhat kehittyvät yhä monimutkaisimmiksi, joten biometrinen tunnistus tarjoaa vahvan tietoturvan kaksivaiheisella tunnistuksella (2FA) ja salasanattomalla tunnistautumisella.

 
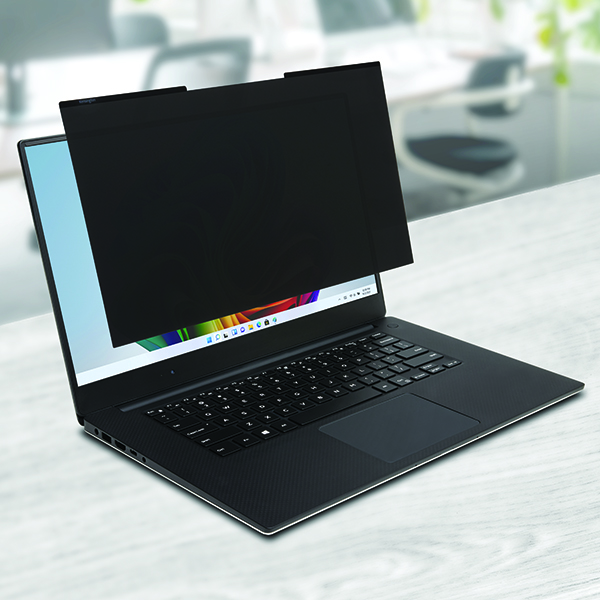
Kensingtonin tietosuojasuodatin näytössä
NÄYTÖN TIETOTURVASUOJAT

Korkeapiirtoiset näytöt tekevät visuaalisesta hakkeroinnista helpompaa kuin koskaan. Suojele näytöllä olevaa tietoa luvattomalta tarkastelulta käyttämällä tietoturvasuojaa.

 
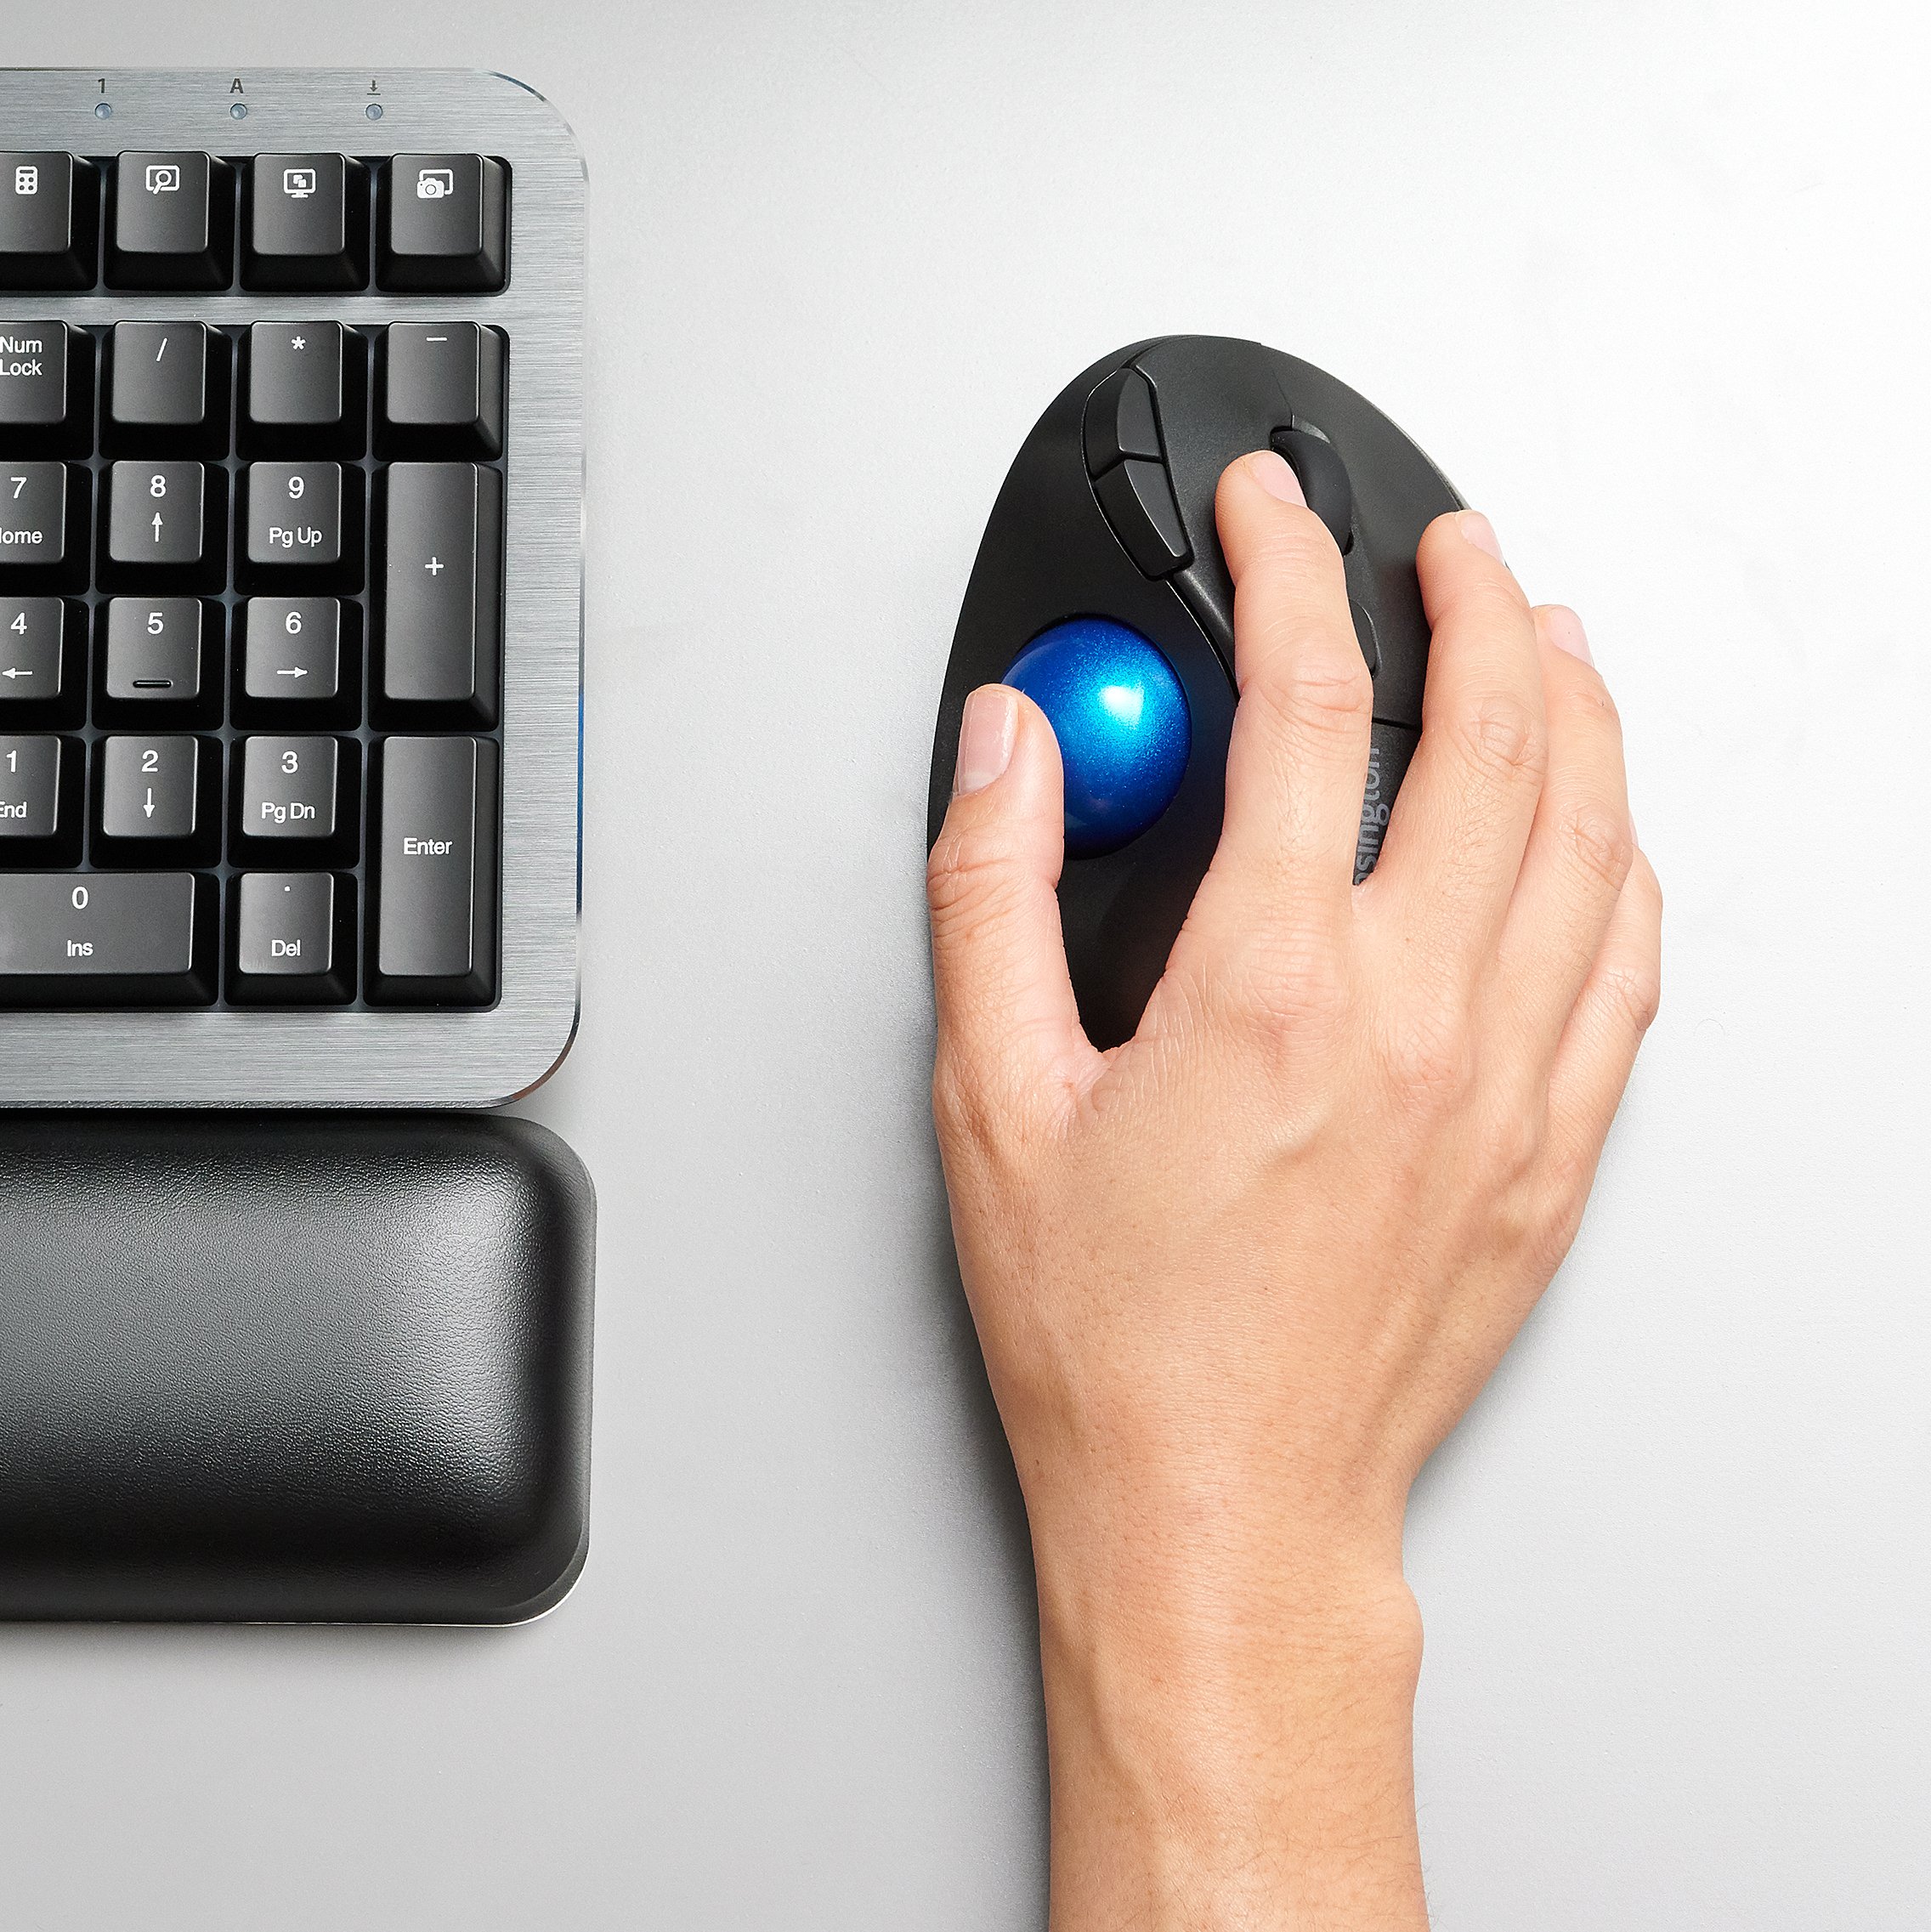
Kensingtonin AES-salatut lisävarusteet
AES-SALATUT LAITTEET

AES-salausstandardi tarjoaa päästä päähän -salauksen varmistaakseen, ettei tietoja voida purkaa, vaikka ne siepattaisiin käyttämällä laitteita kuten hiiriä, näppäimistöjä tai biometrisiä avaimia.


Tarvitsetko apua?


Haluatko tietää lisää Kensingtonin turvallisuusratkaisuista? Täytä yhteydenottolomake, niin myyntitiimimme ottaa sinuun yhteyttä.

Ota yhteyttä

Käytä Kensingtonin lisävarustehakua löytääksesi oikean tuotteen käyttämiisi laitteisiin.

Lisävarusteopas


*Lue koko NIS2-direktiivin artikkeli TÄSSÄ